1秒のダウンタイムも許されない金融機関において、勘定系・基幹系システムの安定稼働とサイバーセキュリティの両立は、経営ガバナンスにおける最重要テーマです。しかし現在、攻撃者が生成AIや自律型AIエージェントを駆使して未知の脆弱性を即座に悪用する「マシンスピードのサイバー攻撃」が現実化し、従来のセキュリティ対策の前提を根底から揺るがしています。
本記事では、金融ITが直面しているパッチ適用の構造的限界を紐解き、未公開脆弱性に対して先回り保護を実現するパロアルトネットワークスの革新技術「フロンティアバーチャルパッチング(Frontier Virtual Patching)」のメカニズムと導入効果を詳しく解説します。
1. 金融ITを脅かす「AIによる高速攻撃」と従来の脆弱性対策の構造的限界
① 24時間以内に悪用される脆弱性と、拡大する「無防備期間」
先日のブログ記事でも紹介したように、2026年下半期における国内上場企業のインシデント適時開示数は99件(前年比78%増)と過去最多ペースで急増しており、ランサムウェア被害が1/3に減少する一方で、情報漏洩被害が6倍に拡大しています。
特に個人情報を保持するWebシステムを狙った被害が全体の77%(下期51件で5.6倍増)を占めており、韓国ではAIエージェントを用いた攻撃により金融機関16社で情報漏洩が発生した事例も確認されています。
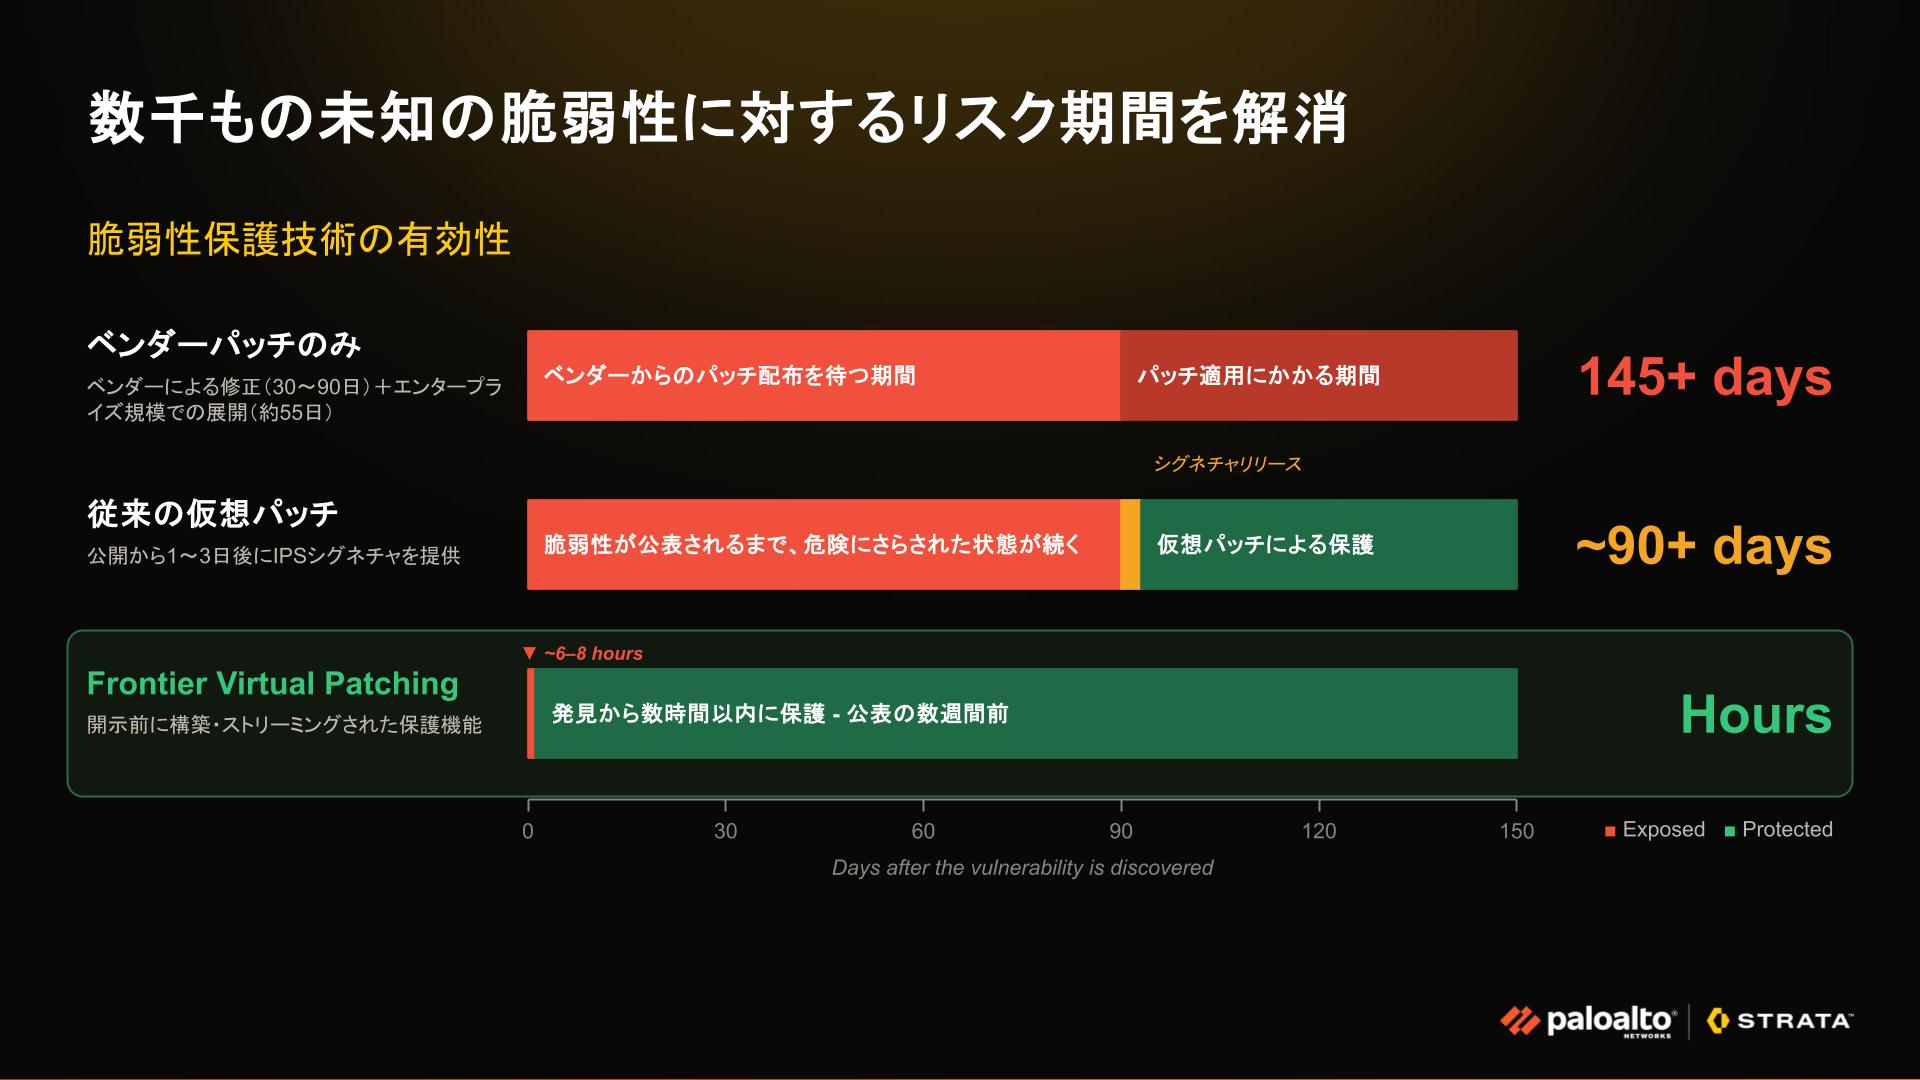
攻撃者がフロンティアAIを活用して24時間以内に未公開脆弱性を発見・エクスプロイト生成するのに対し、ソフトウェアベンダーによる公式パッチ公開には30〜90日を要します。さらにエンタープライズ環境でのパッチ検証・適用には平均55日を要するため、合計145日以上もの「危険な無防備期間(露出期間)」が発生してしまいます。
※データは全て2026年10月26日時点のものです。
② 従来の「仮想パッチ」と金融機関特有の制約
公表された脆弱性に対してIPSシグネチャを提供する従来の仮想パッチ運用であっても、シグネチャ提供は公表から1〜3日後となるため、公表前に攻撃を受ける危険な空白期間(約90日以上)を防ぐことはできません。
さらに金融機関においては、以下の課題が即時パッチ適用を著しく困難にしています:
- システム停止の不可: 厳しい変更管理プロセスや継続稼働要件により、サーバー再起動やダウンタイムを伴う緊急パッチ適用が困難。
- OSS(オープンソース)依存リスク: アプリケーション脆弱性の約6割はOSSに起因しますが、コミュニティでの修正パッチ公開には14〜90日のラグが生じ、依存ライブラリが無防備な状態に晒される。
2. 先回り防御を実現する「フロンティアバーチャルパッチング」のメカニズム
パロアルトネットワークスがStrata(ATP Plus / Advanced Threat Prevention Plus)の機能として提供するフロンティアバーチャルパッチングは、未知の攻撃を防ぐ時代から「未知の脆弱性を先回り保護する時代」へのシフトを実現します。
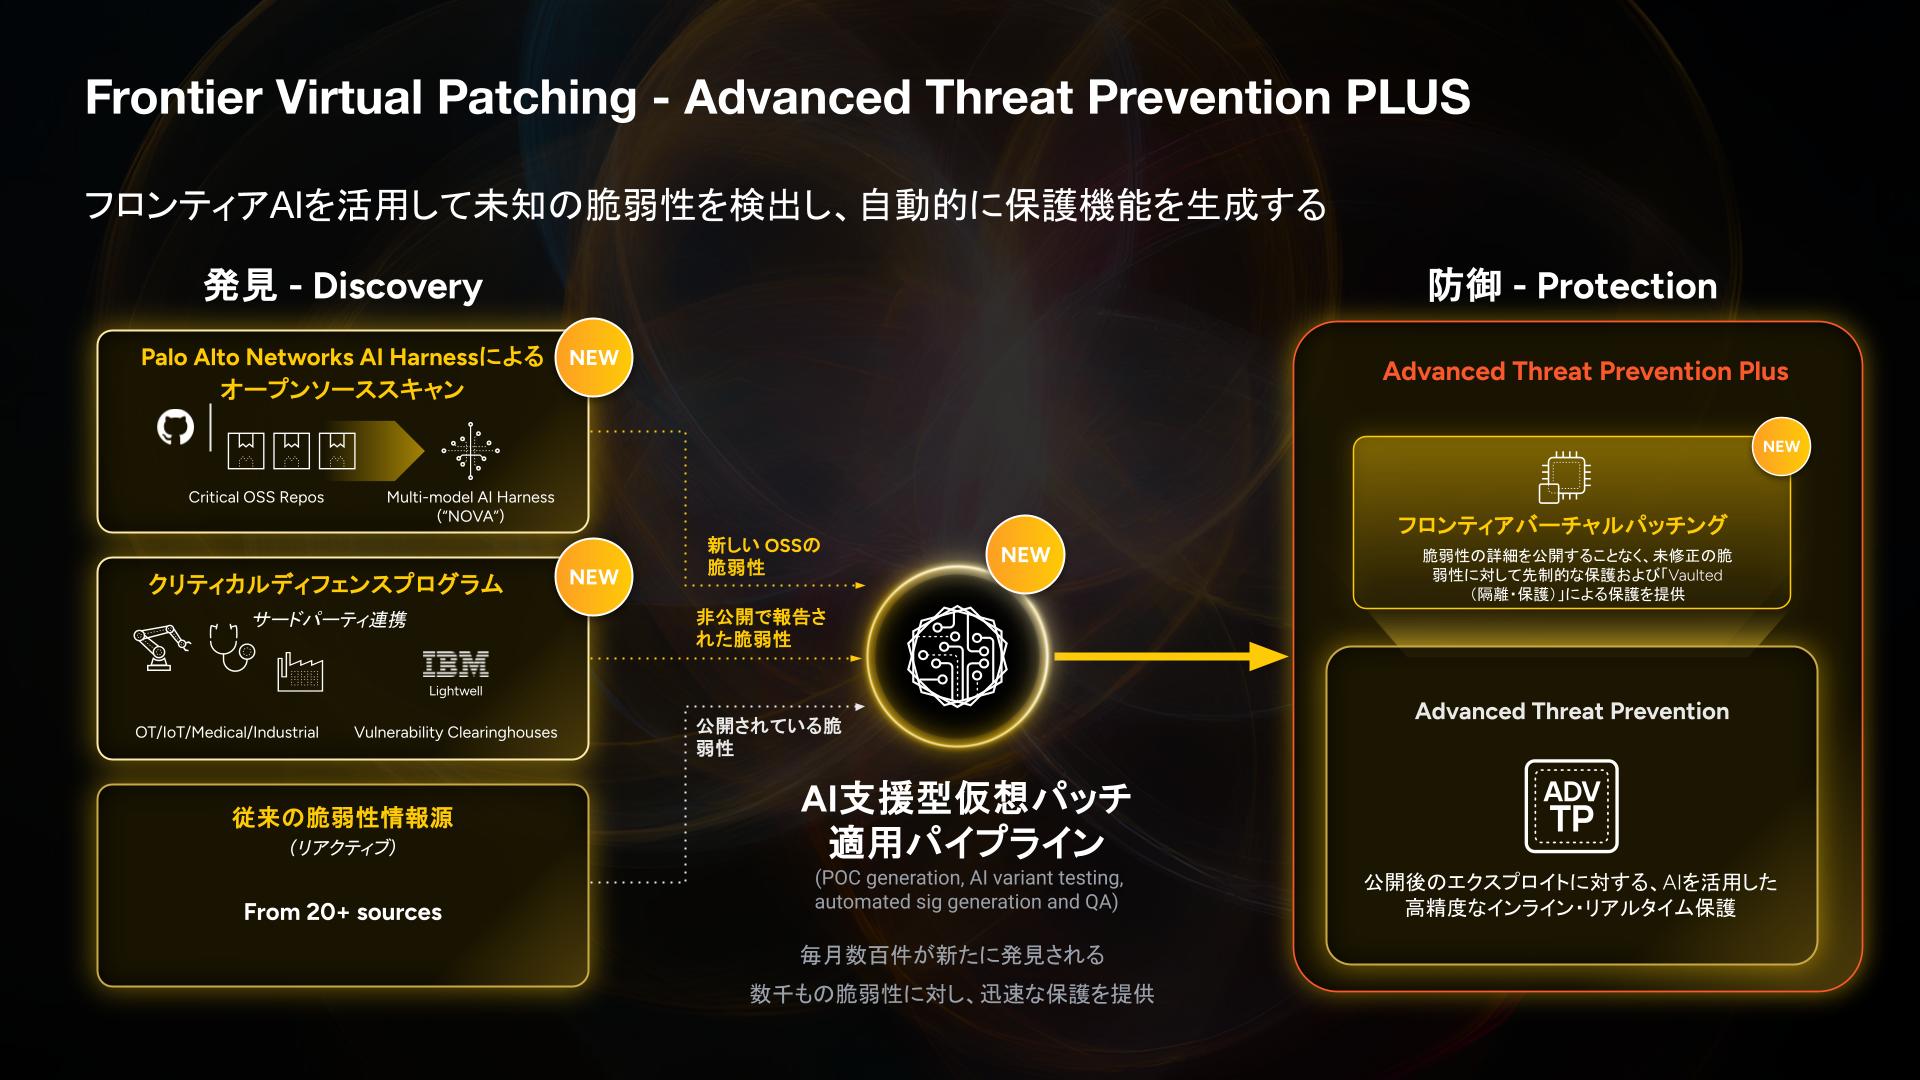
(1) 能動的な脆弱性発見とエコシステム連携(NOVA & CDP)
- AIハーネス「NOVA」による自律解析: フロンティアAIを活用したマルチモデルAIハーネス「NOVA」が、重要なOSSリポジトリを常時自動スキャンします。すでに5,600以上のOSSパッケージをスキャンし、17,000件以上のゼロデイ脆弱性を発見しています。
- Critical Defense Program(CDP): Open AIなどのAIベンダー、IBM・Microsoft・Siemens・三菱電機などの主要ISVやOT/IoTベンダー、さらにIBM/RedHatとの共同パートナーシップ「Lightwell」等を通じて、未公開の脆弱性情報を事前共有・連携開発しています。
(2) AIパイプラインと密匿化された「ボールト化シグネチャ」
- 発見から数時間(6〜8時間)以内での保護生成: ベンダーの公式パッチ公開やCVE付与を待つことなく、AIパイプラインが自動的に仮想パッチを生成・配信します。
- ボールト化カバレッジ(Vaulted Coverage): シグネチャの本体および詳細解析ロジックをクラウド側に秘匿し、機器側には復元・解読不能な安全なフィルターのみを配置します。これにより、攻撃者に脆弱性の詳細やシグネチャ構造を知られてリバースエンジニアリングされるリスクを完全に排除します。
(3) ネットワーク層でのインライン無停止保護
- NGFW / Prisma Accessでの自動遮断: 次世代ファイアウォール(NGFW)やPrisma Access(SASE)のネットワークインフラ層でエクスプロイト通信を即時遮断します。
3. 金融機関が得られる3つの決定的な導入効果
① 危険な無防備期間(露出期間)の根本的解消
従来の「公表後の受動的な対策」から「公表前の事前発見と先制保護」へ移行することで、数か月におよんでいたリスク露出期間を発見から「数時間以内」にまで劇的に短縮します。
② 勘定系・ミッションクリティカル資産の完全無停止保護
サーバーの再起動やアプリケーションのダウンタイムを一切発生させず、ネットワーク層で攻撃を遮断します。これにより、厳格な変更管理手続きを要する勘定系システムや基幹データベースの継続稼働(BCP)を担保しながら、ゼロデイ攻撃から保護できます。
③ サプライチェーン(OSS)リスクの自動防衛
自組織で管理・把握が困難なサードパーティライブラリや開発フレームワークの脆弱性に対しても、コミュニティの修正パッチ公開に先駆けて自動的に保護フィルターが適用されます。
4. まとめ:受動的運用から「先制型防衛」へのシフトで止められない金融サービスを守る
AIエージェントの登場により攻撃の高速化・自動化が進む中、公式パッチの配布や検証を待つ従来の「受動的な脆弱性管理」は限界を迎えています。
パロアルトネットワークスのフロンティアバーチャルパッチングを導入することで、金融機関は「システム停止ゼロでの業務継続」と「ゼロデイ攻撃の先回り完全防衛」を同時に達成することが可能です。
ミッションクリティカルな金融インフラの安全性を未来に向けて担保するために、先制型セキュリティへの移行をご検討ください。